Android telefonlarda IPTV uygulaması güncellemesi gibi görünen sahte bir dosya, banka uygulamalarının üzerine sahte giriş ekranı açarak PIN kodu ve mobil bankacılık parolasını çalıyor. Siber güvenlik şirketi ESET, Türkiye’nin Android tehditlerinin en yoğun görüldüğü ülkeler arasında olduğuna dikkat çekerek kullanıcıları mağaza dışından kurulan uygulamaların istediği izinlere karşı dikkatli olmaya çağırdı. Group-IB’nin tespit ettiği RemControl adlı Android truva atı, bir IPTV uygulaması olan TVTap’ın güncellemesi gibi görünen sahte bir APK üzerinden yayılıyor.
RemControl Truva Atı ve Sahte Güncelleme
Group-IB’nin 23 Eylül’de yayımladığı RemControl analizi, mağaza dışından kurulan bir uygulama güncellemesinin banka bilgilerini hedefleyen bir saldırıya nasıl dönüşebileceğini ortaya koyuyor. Kullanıcı güncelleme yaptığını düşünürken telefona RemControl adlı Android truva atı yerleşiyor. Zararlı yazılım, Erişilebilirlik hizmetini kötüye kullanarak banka uygulamalarının üzerine sahte giriş ekranları getiriyor ve PIN kodu, mobil bankacılık parolası ve kartın son kullanma tarihini ele geçirmeye çalışıyor.
RemControl’ün bugünkü hedef listesinde Türk bankaları bulunmuyor; kampanya şu an İtalya, Fransa, İspanya, Polonya, Portekiz, Kanada ve Körfez ülkelerindeki bankaları hedefliyor. Ancak hedef listesi ve sahte ekranlar saldırganın sunucusundan geldiği için yeni bir ülkeyi eklemek, telefonlara yeni bir yazılım kurdurmayı değil, sunucudaki bir ayarı değiştirmeyi gerektiriyor.
Türkiye Android Tehditlerinde Öne Çıkıyor
ESET Tehdit Raporu H1 2026’ya göre Türkiye, Aralık 2025 ile Mayıs 2026 arasında Android tehditlerinin en yoğun görüldüğü ülkeler arasında Ukrayna ile birlikte en üst dilimde yer aldı. Aynı dönemde en sık görülen Android tehdidi yüzde 14,7 payla Android/TrojanDropper.Agent oldu. Başka bir zararlıyı telefona kurmak üzere kullanılan bu tür yükleyicilerin ardından banka bilgilerini çalan Android/Spy.Banker ailesi yüzde 4,3 payla altıncı sırada yer aldı.
Google Trends verilerine göre “iptv apk” terimi Türkiye’de yıl boyunca yoğun aranan bir terim. Bu durum, mağaza dışından uygulama indirme alışkanlığının taşıdığı riskin Türkiye açısından da önem taşıdığını gösteriyor.
Sahte Güncelleme ve Kurulum Süreci
RemControl kampanyasında saldırganlar gerçek TVTap uygulamasını zararlı hâle getirmiyor. Bunun yerine uygulamanın güncellemesi gibi görünen bir APK hazırlıyor. Kullanıcıların alışık olduğu bir uygulamanın güncellemesiyle karşı karşıya olduklarını düşünmeleri, zararlı yazılımın telefona kurulmasını kolaylaştırıyor.
Saldırganlar Google Play sayfasının kopyası olan sahte internet sayfaları hazırlıyor ve bu sayfalara Meta’nın reklam altyapısı üzerinden ziyaretçi çekiyor. TVTap Google Play’de bulunmadığı için bu uygulamayı sunan Google Play görünümlü sayfa, tek başına sahte olduğunu gösteriyor. Kurulum sırasında telefonun kendi güvenlik taraması Google Play Protect devre dışı bırakılıyor, ardından zararlı yazılım Erişilebilirlik hizmeti için izin istiyor.
Erişilebilirlik İzni ve Sahte Banka Ekranı
Android’in Erişilebilirlik hizmeti, görme veya hareket kısıtı olan kullanıcıların cihazları kullanabilmesi için tasarlanmış bir özellik. Bu izni alan bir uygulama ekrandaki her öğeyi okuyabiliyor ve kullanıcı adına dokunabiliyor.
RemControl bu izni aldıktan sonra telefonda hangi uygulamanın açık olduğunu izliyor. Hedef listesindeki bir banka uygulaması açıldığında bankanın gerçek ekranının üzerine sahte bir giriş sayfası getiriyor. Kullanıcıdan PIN kodu, mobil bankacılık parolası ve kartın son kullanma tarihi gibi bilgiler isteniyor. Bilgiler saldırgana gönderildikten sonra sahte ekran kapanıyor ve gerçek banka uygulaması yeniden görülüyor.
Kullanıcılar İçin Güvenlik Uyarıları
ESET Türkiye Ürün ve Pazarlama Müdürü Can Erginkurban, yaptığı açıklamada “Bir uygulamanın tehlikeli olup olmadığı, nereden indirildiğinden çok kurulduktan sonra ne istediğinden anlaşılıyor. Meşru bir yayın uygulamasının ekranınızı okumasına ya da sizin yerinize dokunmasına ihtiyacı yok. Bir TV uygulaması Erişilebilirlik izni istiyorsa kurulumu orada durdurmak bankadaki paranızı korumanın en kısa yolu” dedi.
En güvenli yol, yayın hizmetlerinin resmî uygulama mağazalarındaki uygulamalarını kullanmak; mağaza dışından kurulan uygulamalar hem güvenlik hem de yasal açıdan risk taşıyor.
Mağaza Dışından IPTV Uygulaması veya Güncellemesi İndirirken Dikkat Edilmesi Gerekenler
- Sahte indirme sayfaları: Google Play görünümündeki bir internet sayfası, gerçek bir uygulama mağazası olduğu anlamına gelmiyor. TVTap gibi Google Play’de bulunmayan bir uygulamayı sunan Google Play görünümlü sayfa, tek başına sahte olduğunu gösteriyor. Adres çubuğundaki alan adı kontrol edilmeli.
- Bilinmeyen kaynaklardan uygulama yükleme: Bir TV uygulamasının güncellemesi başka bir uygulamanın kurulması için izin istiyorsa işlem durdurulmalı.
- VPN bağlantısı isteği: Yayın izlemek için kullanılan bir uygulamanın VPN bağlantısı kurmak istemesi dikkat edilmesi gereken bir durum.
- Erişilebilirlik izni: Meşru bir IPTV oynatıcısının ekranı okuması veya kullanıcı adına dokunması için bir nedeni bulunmuyor. Bu izin isteniyorsa uygulama kurulumu tamamlanmamalı.
İzin zaten verildiyse cihaz bankacılık işlemleri için kullanılmamalı ve banka başka bir telefondan aranmalı. RemControl’ün bazı ayar ekranlarını kapatabilmesi nedeniyle zararlı uygulamanın kaldırılması güvenli modda gerçekleştirilmelidir. Güvenli modda yalnızca telefonla birlikte gelen uygulamalar çalıştığı için zararlı yazılımın ekrana müdahale etmesi engellenebiliyor.
Telefon kapatılıp yeniden açılırken üretici logosu göründüğünde ses kısma tuşu, ekranın alt köşesinde “Güvenli mod” yazısı görünene kadar basılı tutulabilir. Ardından tanınmayan uygulama kaldırılmalı ve telefon normal şekilde yeniden başlatılmalıdır. Kaldırma mümkün değilse son çare olarak fabrika ayarlarına dönülmelidir.
IPTV APK Kurulumu ve Arka Planda Olanlar
TVTap, Google Play’de bulunmayan bir IPTV uygulaması; kullanıcılar onu zaten mağaza dışından indirmeye alışkın. RemControl’ü dağıtanlar bu alışkanlığı kullanıyor. Google Play sayfasının kopyası olan sahte sayfalar hazırlıyor, bu sayfalara Meta’nın reklam altyapısı üzerinden ziyaretçi çekiyorlar.
İndirilen dosya kendini TVTap güncellemesi olarak tanıtıyor ve “Yükle” düğmesine basıldığında üç iş yapıyor. Önce bir VPN hizmeti başlatıp yalnızca Google Play Store uygulamasının trafiğini hiçbir yere gitmeyen bir tünele yönlendiriyor; Play Protect ağa erişemediği için kurulumu anlık olarak tarayamıyor.
Ardından asıl zararlı yazılımı o telefona özel, yeni üretilmiş bir anahtarla imzalıyor. Her kurulum farklı bir sertifika taşıdığından, dosya özetine dayanan tespit yöntemleri iki kopyayı aynı dosya olarak tanıyamıyor. Son adımda zararlı kuruluyor ve açılır açılmaz Erişilebilirlik hizmeti için izin istiyor.
Erişilebilirlik İzni Verilince Neler Değişiyor?
Erişilebilirlik hizmeti, görme ya da hareket kısıtı olan kullanıcılar için tasarlanmış bir Android özelliği. Ekrandaki her öğeyi okuyabiliyor ve kullanıcı adına dokunabiliyor. Bu izni alan RemControl, ön plana hangi uygulamanın geldiğini izliyor.
Açılan uygulama hedef listesindeki bir bankaysa, bankanın ekranını tamamen kaplayan sahte bir giriş sayfası gösteriyor ve PIN kodunu, mobil bankacılık şifresini, kartın son kullanma tarihini istiyor. Bilgiler gönderildiği anda sahte katman kapanıyor, gerçek banka uygulaması olağan hâliyle karşınıza geliyor. Kullanıcının gözünden bakınca hiçbir şey olmamış gibi görünüyor.
Sahte sayfalar telefonda saklanmıyor, her seferinde saldırganın sunucusundan geliyor. Hedef listesi de cihaz kaydolduktan sonra sunucudan gönderiliyor; saldırgan, telefona yeniden bir şey kurdurmadan hedefini değiştirebiliyor.
Group-IB’nin raporuna göre zararlı ayrıca ekran görüntüsünü canlı olarak aktarıyor, uzaktan dokunma ve kaydırma komutları çalıştırıyor, desen kilidinin koordinatlarını Samsung, Xiaomi, Huawei, OPPO ve OnePlus arayüzlerinde okuyabiliyor.
Kaldırılmaya karşı aldığı önlem basit ama etkili: Kullanıcı uygulama yönetimi, erişilebilirlik ayarları ya da fabrika ayarlarına dönüş ekranını açtığında zararlı bir “geri” komutu gönderip ekranı kapatıyor. Bu ekranları 30’dan fazla dilde tanıyabiliyor.
Türkiye, ESET’in Android Haritasında En Koyu Tonda
ESET Tehdit Raporu H1 2026’ya göre Aralık 2025 ile Mayıs 2026 arasındaki Android tespitleri, önceki altı aya göre %15 azaldı. Aynı dönemde en sık görülen Android tehdidi ise yüzde 14,7 payla Android/TrojanDropper.Agent oldu. Banka bilgisi çalan Android/Spy.Banker ailesi listede yüzde 4,3 ile altıncı sırada yer aldı.
Raporun ülke dağılımı haritasında Türkiye, ölçeğin en üst ucunda, Ukrayna ile birlikte en koyu tonla işaretli. ESET’in dünya genelinde yakaladığı Android tehditlerinin kayda değer bir bölümü Türkiye’deki telefonlarda görülüyor.
Google Trends verisine göre son bir yılda Türkiye’den yapılan “iptv apk” araması, “instagram hesap çalma” aramasının yaklaşık üç katı. Mağaza dışından uygulama kurmak burada istisna değil, yaygın bir alışkanlık.
Arka Ucu Yazılan Yapay Zekâ ve Zararlı Yazılım
Group-IB’nin raporunu diğer bankacılık truva atı analizlerinden ayıran kısım, saldırganın altyapısında bulunanlar. Sunucunun API belgeleri araştırma sırasında açıkta kalmıştı. Belgelerde çalınan banka bilgilerini alan bölüm “sınav cevapları” olarak tanımlanıyor, uzaktan kontrol özellikleri “ebeveyn denetimi” diye geçiyordu.
Kodu bir yapay zekâ asistanına yazdıran kişi, işi ona bir sınav uygulaması gibi anlatmış görünüyor. Kurbanlara gösterilen canlı bir sahte banka sayfasının HTML dosyasının sonunda da asistanın yanıtı olduğu gibi duruyordu: yapılan değişikliklerin özeti ve başka düzenleme yapmayı öneren bir kapanış cümlesi.
ESET’in bu yıl incelediği PromptSpy örneğinde yapay zekâ başka bir yerdeydi: zararlı, çalışırken Google Gemini’ye ekranın yapısını gönderip hangi hareketi yapması gerektiğini soruyordu. RemControl’de ise yapay zekâ çalışma anında değil, yapım aşamasında devrede.
Group-IB kesin bir bağ kuramasa da aynı adlandırma düzenini kullanan yükleyicilerin Temmuz 2026’ya kadar Medusa adlı başka bir bankacılık truva atını, sonrasında RemControl’ü taşıdığını tespit etmiş. Dağıtım düzeni yerinde kalıyor, içindeki yük değişiyor.
IPTV APK Güvenliği ve Kurulum Ekranları
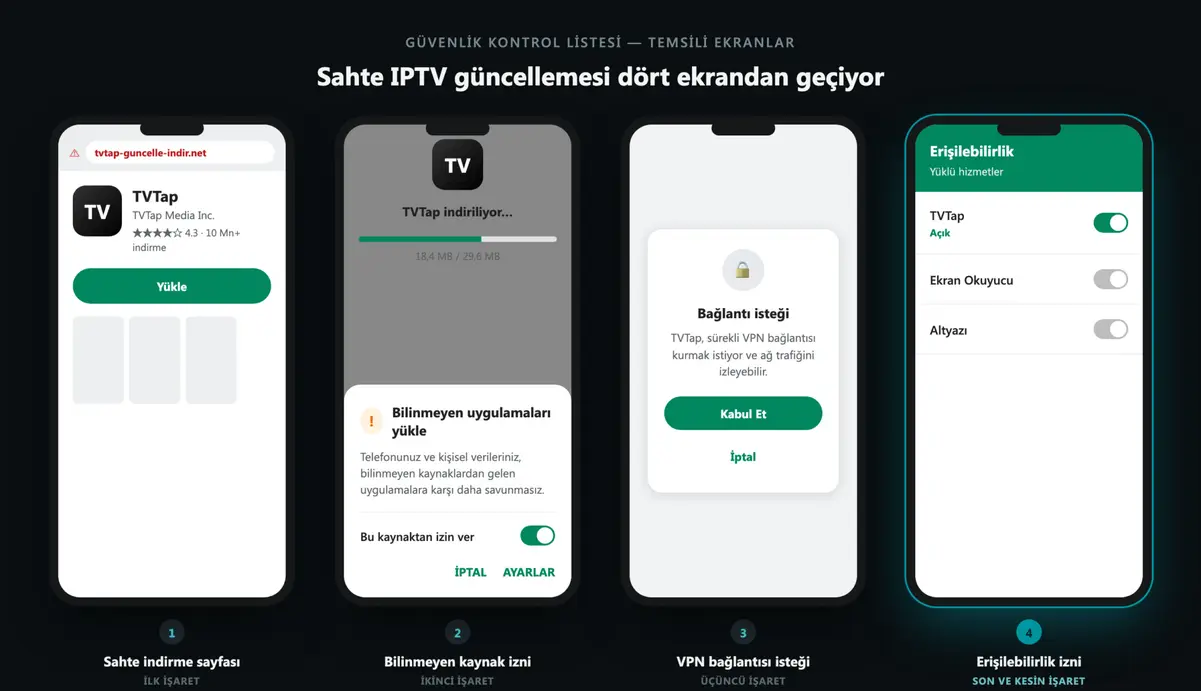
Bu kampanyada kurbanın önünden dört ekran geçiyor ve her birinde durmak mümkün.
İlki indirme sayfası. TVTap Google Play’de yok; Google Play görünümlü bir sayfanın size TVTap sunması, sayfanın sahte olduğunu tek başına gösteriyor. Adres çubuğunda play.google.com yazmıyorsa düğmenin rengi ve yıldız puanları hiçbir şey kanıtlamaz.
İkincisi, bilinmeyen kaynaklardan uygulama yükleme izni. Bir TV uygulamasının güncellemesi başka bir uygulama kurmak için izin istiyorsa, telefona iki ayrı yazılım giriyor demektir.
Üçüncüsü VPN bağlantısı isteği. Yayın izlemek için telefonun trafiğini yönlendirmesi gereken bir oynatıcı yok; RemControl’de bu istek, Play Protect’i ağdan koparmanın aracıydı.
Dördüncüsü ve en belirleyici olanı Erişilebilirlik izni. Meşru bir IPTV oynatıcısının ekranınızı okuması ya da sizin yerinize dokunması için bir sebep yok. Önceki üç ekranı geçmiş biri için bile burası geri dönülebilecek son nokta: izin verilmezse sahte banka ekranı açılamıyor, desen kilidi okunamıyor, ayar ekranları kapatılamıyor.
İzin zaten verildiyse ilk iş, o telefonu bankacılık için kullanmayı bırakıp bankayı başka bir telefondan aramak. Zararlı ayar ekranlarını kapattığı için kaldırma işlemi güvenli modda yapılmalı. Güvenli modda yalnızca telefonla birlikte gelen uygulamalar çalışır, zararlı ekrana müdahale edemez.
Telefonu kapatın; yeniden açarken üretici logosu göründüğünde ses kısma tuşunu basılı tutun ve ekranın alt köşesinde “Güvenli mod” yazısını görene kadar bırakmayın. Tuş sırası markaya göre değişebildiği için Google’ın Android Yardım sayfasına da bakabilirsiniz.
Ardından Ayarlar’daki Uygulamalar listesinden tanımadığınız uygulamayı kaldırıp telefonu normal şekilde yeniden başlatın. Kaldırma yine de mümkün olmuyorsa son çare fabrika ayarlarına dönmek; güvenli modda bu ekran da açılıyor. Sonrasında şifre değişikliği ve hesap kontrolü için gerekli adımlar atılmalı.
Sonuç ve Öneriler
Play Protect’i devre dışı bırakan ve her kurulumda yeni imza üreten bir yükleyici karşısında, bir IPTV APK hakkında karar verirken indirme kaynağına bakmak tek başına yetmiyor; belirleyici olan kurulumdan sonra istenen izinler.
Telefonunuzda Ayarlar’dan Erişilebilirlik bölümünü açın ve orada izin verilmiş uygulamalara bakın. Ekran okuyucu, klavye ya da parola yöneticisi dışında tanımadığınız bir ad varsa, o uygulamanın banka ekranınızı da gördüğünü varsayın.